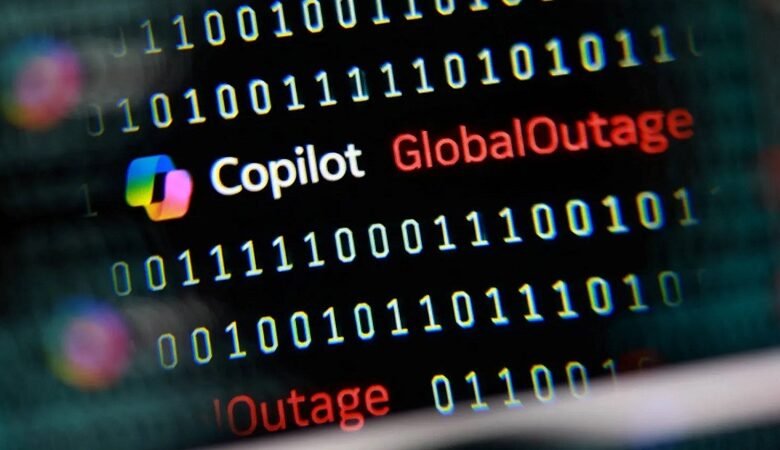
تواجه الولايات المتحدة موجة من الأعطال التقنية المتلاحقة التي طالت قطاعات حيوية؛ من البريد الإلكتروني والمصارف، إلى حركة الطيران والاتصالات الحكومية السرية، وأثارت تساؤلات بشأن مدى ترابط هذه الحوادث وقدرة البنية التحتية الرقمية على تحمل الأعطال.
وفي حين نفت إدارة الرئيس دونالد ترمب وجود مؤشرات على هجوم إلكتروني منسق أو تدخُّل جهة معادية، تصاعدت المطالبات بتقديم توضيحات للرأي العام، خصوصاً مع تكرار الاضطرابات، خلال أيام متتالية، وتأثيرها على الخدمات التي يعتمد عليها ملايين الأميركيين.
وقال وزير الخارجية الأميركي ماركو روبيو، الثلاثاء، إنه لا توجد «أي أدلة» أو أسباب لاعتقاد أن الأعطال الأخيرة مرتبطة ببعضها أو تقف وراءها جهات خبيثة، سواء أكانت مجموعات قرصنة إلكترونية أم جماعات إجرامية أم دولة أخرى.
وأضاف، خلال حديثه إلى الصحافيين في مانيلا، أن الولايات المتحدة «لا تتعرض لهجوم مُمنهج»؛ في محاولة لطمأنة الأميركيين مع اتساع المخاوف من تكرار الاضطرابات.
كان روبيو يتحدث، خلال وجوده برفقة ترمب في الفلبين، قبل توجههما إلى الصين لعقد اجتماعات مع الرئيس الصيني شي جينبينغ، والرئيس الروسي فلاديمير بوتين، في مدينة شنتشن.
من جهته، قلل ترمب من أهمية الأعطال قائلاً إن مثل هذه الحوادث «تحدث» عندما تكون المؤسسات كبيرة وقوية وتمتلك موارد مالية ضخمة، مضيفاً أن الأمر «لا يدعو إلى القلق». لكن تصريحات الرئيس لم تبدد المخاوف، حتى في أوساط بعض حلفائه الذين طالبوا الإدارة بمزيد من الشفافية بشأن أسباب الاضطرابات المتكررة.
سلسلة أعطال تطول قطاعات حيوية
بدأت موجة الاضطرابات، الخميس الماضي، عندما أدى خلل في خدمات «مايكروسوفت»، شمل البريد الإلكتروني وأدوات أخرى، إلى تعطيل أعمال ملايين المستخدمين. وعَزَت الشركة المشكلة إلى ترقية سابقة في سعة الشبكة.
وفي اليوم التالي، أوقفت إدارة الطيران الفيدرالية الأميركية حركة الرحلات الجوية في أنحاء البلاد لمدة أربع ساعات ونصف الساعة، في أطول توقف من نوعه منذ هجمات 11 سبتمبر (أيلول) 2001. وأرجعت الوكالة العطل إلى تحديث جهاز توجيه للشبكة.
وامتدت المشكلات، الاثنين، إلى القطاع المصرفي، بعدما أبلغ عملاء عدد من المؤسسات المالية الكبرى عن صعوبات في الوصول إلى حساباتهم عبر الإنترنت، إلى جانب اضطرابات في خدمة تحويل الأموال «زيل».
وقال بنك «جيه بي مورغان تشيس» إن المشكلة ناجمة عن خلل برمجي، مؤكداً أنها لم تكن مرتبطة بهجوم إلكتروني، في حين امتدت آثارها إلى أجزاء أخرى من النظام المالي.
وفي اليوم نفسه، أعلنت شركة «يونايتد إيرلاينز» معالجة عطل في أحد أنظمتها الداخلية أدى إلى تأخير نحو 150 رحلة مغادرة.
أما الثلاثاء، فقد أعلنت وكالة الأمن القومي الأميركية تعرض شبكتها الداخلية، المستخدمة في نقل المعلومات السرية، إلى تدهور مؤقت في الأداء، خلال أعمال صيانة دورية. وأكدت أن قدراتها التشغيلية الحيوية لم تتأثر، وأن المهام الأساسية واصلت العمل.
وطالت الاضطرابات أيضاً خدمات تابعة لشركة «أبل»، بينها «آي كلاود» و«أبل باي»، بعدما تسبب تحديث داخلي في تعطيل بعض خدمات العملاء، قبل أن تعلن الشركة العمل على استعادة الأنظمة، مؤكدة أن المشكلة لم تكن ناجمة عن هجوم إلكتروني.
وفي مؤشر على تصاعد التهديدات السيبرانية، أصدر مكتب التحقيقات الفيدرالي الأميركي تحذيراً عاجلاً من استغلال مجرمين إلكترونيين وقراصنة مرتبطين بجهات حكومية إطاراً متقدماً لاختبار الاختراق يحمل اسم «أرتكس» (ARTEX)، ويعتمد على الذكاء الاصطناعي لأتمتة الهجمات على الشركات والمؤسسات حول العالم.
وقال المكتب إن الأداة تتيح تسريع عمليات الاختراق، بدءاً من استهداف الأنظمة، وصولاً إلى الحصول على صلاحيات وصول متقدمة، في أقل من ثلاث ساعات.
وربط التحذير استخدام الأداة بالاختراق الذي طال سلسلة التوريد التابعة لشركة «كونكت وايز» في أكتوبر (تشرين الأول) الماضي، وأدى إلى تعريض بيئات عملاء «مايكروسوفت 365» للخطر، مع محاولات للتحقق من بيانات الدخول لدى أكثر من 2250 جهة من العملاء المتعاملين مع الشركة.
ودعا مكتب التحقيقات الفيدرالي المؤسسات إلى تشديد ضوابط الوصول إلى أنظمتها، ومراقبة الأنشطة الآلية المشبوهة، والإبلاغ عن أي اختراقات محتملة عبر مركز شكاوى جرائم الإنترنت التابع له.
مخاوف من هشاشة البنية الرقمية
وأثارت سلسلة الأعطال تساؤلات بشأن مدى ترابط الأنظمة الرقمية في الولايات المتحدة، خصوصاً أن خللاً تقنياً واحداً أو تحديثاً برمجياً غير مكتمل يمكن أن تنتقل آثاره إلى خدمات أخرى تعتمد على البنية التحتية نفسها.
وقال خبراء في الأمن السيبراني إن تزامن هذه الاضطرابات لا يعني بالضرورة وجود هجوم إلكتروني، لكنه يكشف حجم الاعتماد المتبادل بين الأنظمة الرقمية، وما قد يترتب على أي خلل بأحد مكوناتها.
وحذرت سينثيا كايزر، المسؤولة السابقة بمكتب التحقيقات الفيدرالي، من أن الأعطال التقنية الواسعة قد تخلق فرصاً أمام القراصنة لاستغلال حالة الارتباك والثغرات التي قد تظهر أثناء محاولات إصلاح الأنظمة.
وفي تفسير لأسباب بعض الاضطرابات، قال جاي كلايتون، مدير الاستخبارات الوطنية الأميركية، إن عطل وكالة الأمن القومي ارتبط بتحديثات أمنية لمعالجة ثغرة في لغة البرمجة «بي إتش بي»، اكتُشفت باستخدام أدوات الذكاء الاصطناعي، الشهر الماضي، وكان من الممكن أن تسمح للقراصنة بالسيطرة عن بُعد على الخوادم.
وأوضح كلايتون أن المؤسسات تسعى إلى تحديث أنظمتها لمعالجة الثغرات الأمنية، لكن عمليات التحديث لا تسير دائماً كما هو متوقع، وقد تواجه الأنظمة صعوبات عند نقل المهام والبيانات بين مكونات تقنية مختلفة.
ونقلت صحيفة «واشنطن صن»، عن ثلاثة مصادر مطلعة على محادثات خاصة، أن وكالة الأمن القومي ومسؤولين بمؤسسات مالية في «وول ستريت» أبلغوا أعضاء في «الكونغرس» بأن ثغرات أمنية رُصدت باستخدام الذكاء الاصطناعي، وأن محاولات إصلاحها تسببت في ضغط مؤقت على الأنظمة. ولم تتمكن «رويترز» من التحقق بصورة مستقلة من هذه المعلومات.
وتزداد مخاوف خبراء الأمن السيبراني من أن تسهم أدوات الذكاء الاصطناعي في تسريع اكتشاف الثغرات البرمجية واستغلالها، إذ باتت النماذج المتقدمة قادرة على تحديد عيوب قديمة في برمجيات واسعة الاستخدام، كانت معقدة أو تستغرق وقتاً طويلاً لاكتشافها بالوسائل التقليدية. وفي المقابل، تواجه المؤسسات سباقاً لمعالجة هذه الثغرات قبل أن يستغلها المهاجمون.
تساؤلات بشأن تقليص الوظائف
تأتي الاضطرابات في وقت شهدت فيه مؤسسات حكومية وشركات خاصة تسريحات وظيفية وتقليصاً بأعداد العاملين، ما أعاد النقاش حول تأثير خفض الوظائف في قدرة المؤسسات على صيانة أنظمتها التقنية وضمان استمرار خدماتها.
فقد تعرضت إدارة الطيران الفيدرالية لتقليصات وظيفية منذ عودة ترمب إلى البيت الأبيض، في حين حذّر أعضاء في «الكونغرس» من أن برنامج تحديث أنظمتها، الذي يجري تسريعه، يفتقر إلى التنظيم الكافي، وقد يؤدي إلى انقطاعات في الخدمات.
كما جاءت مشكلة «مايكروسوفت» بعد شهر من إعلان الشركة تقديم برامج شراء طوعي لربع قوتها العاملة عالمياً، عقب جولات سابقة من خفض الوظائف.
وكانت «يونايتد إيرلاينز» قد قالت، العام الماضي، إن التطورات في الذكاء الاصطناعي ساعدتها على تقليص عدد العاملين في الإدارة بنسبة 4 في المائة، مع خطط لخفض إضافي بالنسبة نفسها، خلال العام الحالي.
ولا توجد أدلة تربط هذه التخفيضات مباشرة بالأعطال الأخيرة، لكن ليز فونغ جونز، المتخصصة في مرونة الأنظمة البرمجية، قالت إن تقليص الوظائف قد يضعف هوامش الأمان، مشيرة إلى أن قدرة الأنظمة على الصمود تعتمد جزئياً على وجود موظفين ذوي خبرة يعرفون تفاصيل تشغيلها ومعالجة مشكلاتها.
مطالبات بالشفافية
ولم تقتصر المطالبات بتوضيح أسباب الأعطال، على المعارضين السياسيين للإدارة، بل امتدت إلى شخصيات محسوبة على معسكر ترمب. وقالت كارولاين ليفيت، المتحدثة السابقة باسم البيت الأبيض، إن الشفافية ضرورية، داعية الإدارة إلى بذل مزيد من الجهد لشرح ما يحدث للأميركيين.
كما طالب عدد من المعلّقين المحافظين بتقديم معلومات أكثر تفصيلاً، محذرين من أن تكرار الأعطال دون تفسير واضح قد يفاقم انعدام الثقة بالمؤسسات الحكومية والخاصة.
في المقابل، أكد كلايتون أن الحكومة لا تنظر إلى الحوادث بوصفها هجوماً إلكترونياً، وأن التقييم الأوليّ يشير إلى أنها ناجمة عن تحديثات أمنية واجهت مشكلات غير متوقعة.
وكانت شركة «مارش» للتأمين قد أفادت بأن عملاءها أبلغوا عن 105 حوادث سيبرانية خلال الأسبوعين الأخيرين من أكتوبر، مقارنة بـ48 حادثة في الأسبوعين الأخيرين من مايو (أيار)، أي أكثر من الضِّعف. ولا تعني هذه الأرقام أن جميع الحوادث مرتبطة بالأعطال الأخيرة، لكنها تعكس اتساع المخاطر التي تواجه المؤسسات في بيئة رقمية مترابطة.
وفي ظل هذه الاضطرابات، أوصى خبراء الأمن السيبراني المستخدمين باتخاذ إجراءات احترازية، مع الإشارة إلى أن معالجة الأعطال المرتبطة بالبنية التحتية تقع، في المقام الأول، على عاتق الشركات والمؤسسات المُشغلة للخدمات.
وقال خبراء إن المستخدمين لا يستطيعون منع الأعطال التي تصيب أنظمة الشركات أو المؤسسات، حتى مع الالتزام بإجراءات الحماية الشخصية، ما يجعل مسؤولية تحديث البنية التقنية واختبارها وتأمينها تقع أساساً على الجهات التي تدير هذه الخدمات.


